

Descripción
Características clave
En Factor Humano Formación ofrecemos una formación especializada en la aplicación de Inteligencia Artificial a ciberseguridad, compliance, auditoría, GRC, gestión de riesgos, evidencias, políticas de seguridad, proveedores y monitorización continua.
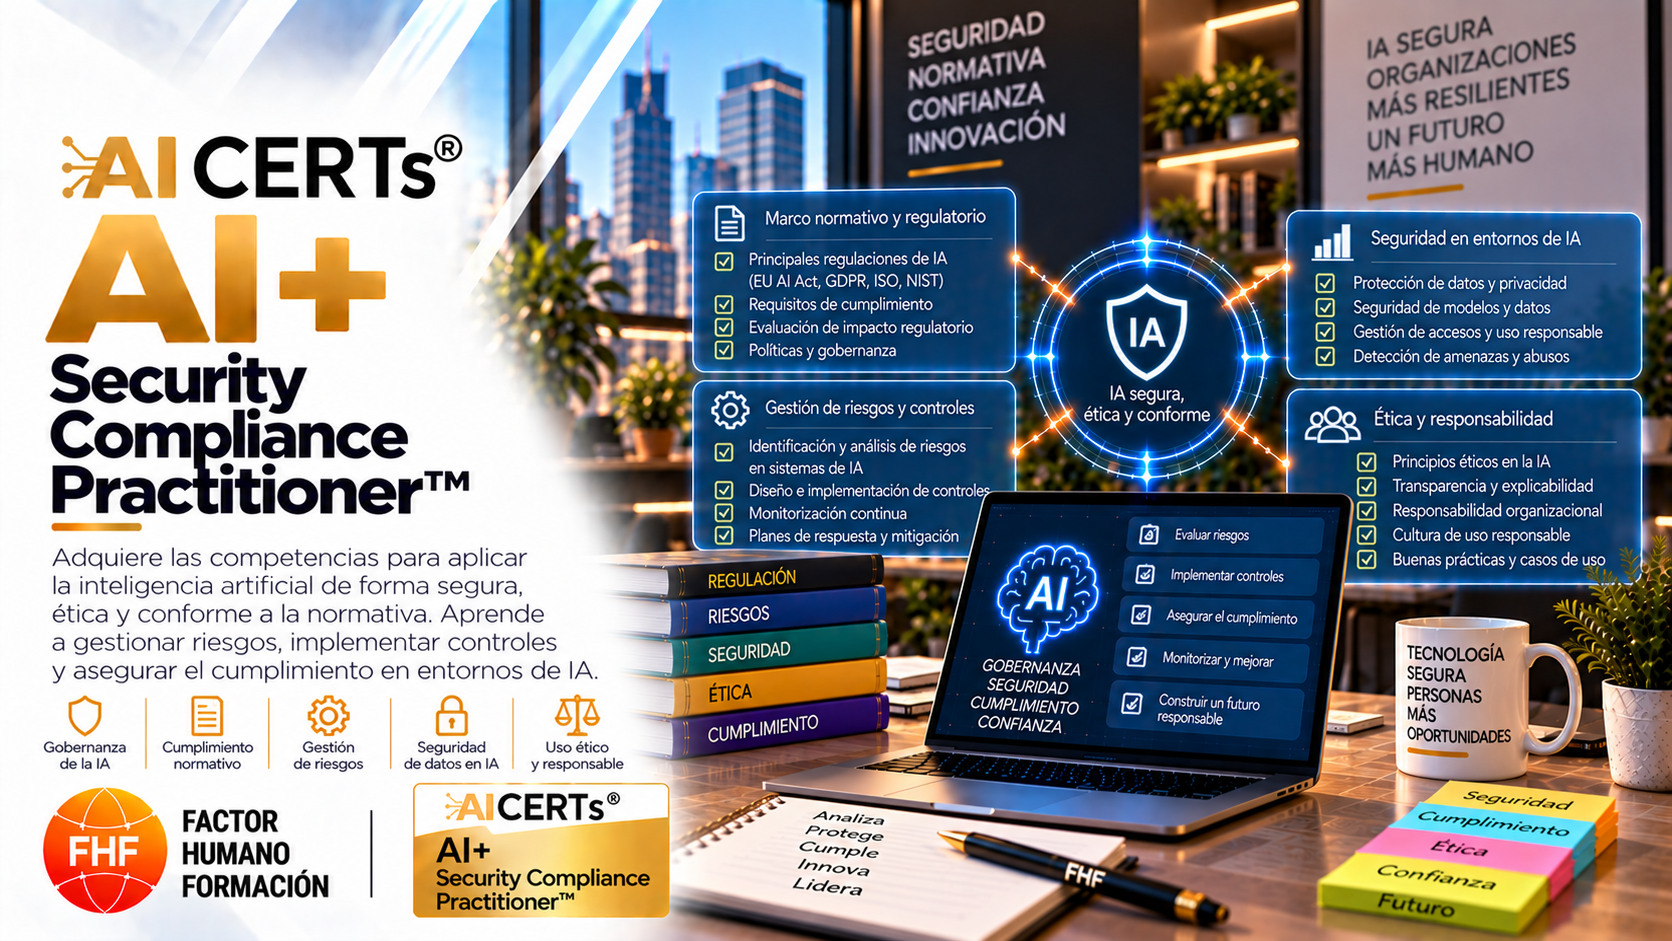
AI+ Security Compliance Practitioner™, también referenciada por AI CERTs® como AI+ Security Compliance™, proporciona una visión práctica de cómo utilizar Inteligencia Artificial para interpretar requisitos de seguridad, mapear controles, evaluar riesgos, identificar brechas de cumplimiento, gestionar evidencias y reforzar programas de seguridad y gobierno.
- Duración FHF: 50 horas (telepresencial + online).
- Duración oficial AI CERTs® orientativa: 8 horas / formato self-paced o preparación equivalente.
- Formación orientada a la certificación AI+ Security Compliance Practitioner™ / AI+ Security Compliance™ de AI CERTs®.
- Código oficial identificado: AT-230.
- Clases en directo y tutorías teórico-prácticas.
- Laboratorios y casos prácticos de compliance y ciberseguridad.
- Simulador de preguntas y plan de estudio.
- Preparación para el examen oficial online supervisado.
- 50 preguntas tipo test, 90 minutos y 70% mínimo para aprobar.
- Acceso al contenido del curso a través del Campus FHF.
- Seguimiento personalizado y material digital.
- Incluye certificado de Factor Humano Formación.
- Preparación para obtener el badge digital de AI CERTs® tras superar el examen.
La formación está especialmente orientada a profesionales de ciberseguridad, compliance, riesgo, auditoría, GRC, gobierno de TI y responsables de protección de activos digitales que necesitan incorporar IA de forma controlada en procesos de seguridad y cumplimiento.
Contenidos
AI+ Security Compliance Practitioner™
Módulo 1. Foundations of AI-Enabled Security Compliance
- Fundamentos de cumplimiento de seguridad.
- Fundamentos de IA para profesionales de compliance.
- Aplicaciones de IA en el ciclo de vida del cumplimiento.
- Caso de uso: asistente de compliance con IA.
Módulo 2. Using AI to Interpret Security Standards and Requirements
- Marcos y estándares de seguridad.
- Interpretación asistida por IA de requisitos.
- Mapeo de controles entre marcos.
- Caso de uso: control mapping con IA.
Módulo 3. AI-Assisted Security Risk and Compliance Gap Assessment
- Fundamentos de evaluación de riesgos de seguridad.
- IA para identificación de riesgos.
- Evaluación de brechas de cumplimiento.
- Registro de riesgos asistido por IA.
Módulo 4. AI for Security Policy and Procedure Management
- Documentación de gobierno de seguridad.
- Creación y mejora de políticas con IA.
- Monitorización de cumplimiento de políticas.
- Revisión de políticas desactualizadas.
Módulo 5. AI for Control Implementation and Evidence Management
- Diseño e implementación de controles de seguridad.
- Documentación de controles asistida por IA.
- Gestión de evidencias para auditoría.
- Revisión de evidencias de compliance con IA.
Módulo 6. AI for Third-Party Security Compliance
- Riesgo de terceros y proveedores.
- Evaluación de seguridad de proveedores con IA.
- Monitorización continua de terceros.
- Caso de uso: revisión de proveedor cloud crítico.
Módulo 7. AI for Compliance Monitoring, Incident Management, and Auditing
- Monitorización continua de cumplimiento.
- IA aplicada a incidentes de seguridad.
- Obligaciones regulatorias asociadas a incidentes.
- Auditoría asistida por IA.
- Dashboards de cumplimiento.
- Seguimiento de controles y evidencias.
Módulo 8. AI-Powered Security Compliance Program and Capstone
- Diseño de un programa de compliance potenciado por IA.
- Gobierno de la IA utilizada para cumplimiento.
- Agentes de IA para automatización de compliance.
- Capstone: programa integral de Security Compliance con IA.
Módulo opcional. AI Agents for Security Compliance
- Qué son los agentes de IA.
- Capacidades clave en compliance de ciberseguridad.
- Aplicaciones y tendencias.
- Tipos de agentes.
- Funcionamiento básico y casos de uso.
Herramientas y laboratorios
Durante la formación se trabajan herramientas, prácticas y escenarios orientados a análisis de seguridad, evaluación de riesgos, auditoría, evidencias, control mapping, políticas y monitorización de cumplimiento.
- Checkmarx: referencia para análisis de seguridad y apoyo a procesos de compliance.
- IA generativa: interpretación de requisitos, generación de borradores de políticas, revisión de evidencias y apoyo a auditorías.
- Control Mapping: relación entre requisitos, estándares y controles internos.
- Dashboards de compliance: seguimiento de controles, riesgos, evidencias y hallazgos.
Casos prácticos
- Evaluación de riesgos de seguridad.
- Identificación de brechas de cumplimiento.
- Mapeo de controles entre distintos marcos.
- Generación y revisión de políticas.
- Gestión de evidencias de auditoría.
- Evaluación de proveedores.
- Monitorización continua de terceros.
- Gestión de incidentes.
- Auditoría asistida por IA.
- Diseño de programas de compliance.
- Seguimiento de riesgos.
- Automatización controlada de tareas GRC.
El uso de IA generativa se plantea siempre como apoyo al profesional, manteniendo revisión humana, trazabilidad, protección de información sensible y validación de resultados antes de utilizarlos en procesos de compliance o auditoría.
EU AI Act, gobierno y cumplimiento
El programa se alinea con necesidades actuales de gobierno de Inteligencia Artificial, seguridad, privacidad, auditoría, trazabilidad y gestión de riesgos en organizaciones que operan en entornos regulados.
- Políticas aplicables a sistemas de IA.
- Evidencias de cumplimiento.
- Auditorías y controles de seguridad.
- Gestión de riesgos.
- Documentación y trazabilidad.
- Supervisión humana.
- Monitorización continua.
- Evaluación de proveedores.
- Privacidad y protección de información sensible.
- Gobierno de sistemas de IA.
- Preparación organizativa para requisitos regulatorios.
- Integración con marcos de seguridad, compliance y GRC.
La formación puede utilizarse como preparación para mejorar políticas, controles, documentación, trazabilidad y mecanismos de supervisión relacionados con IA, pero no debe presentarse como una certificación jurídica formal de cumplimiento del EU AI Act.
Perfil de acceso y salidas profesionales
Conocimientos recomendados
No existen prerrequisitos obligatorios para presentarse al examen oficial, aunque para aprovechar correctamente la formación se recomienda disponer de una base en ciberseguridad, controles organizativos, gestión de riesgos, compliance y documentación de seguridad.
- Conocimientos básicos de principios de ciberseguridad.
- Familiaridad con controles organizativos.
- Conocimientos de gestión de riesgos.
- Familiaridad con procesos de compliance.
- Experiencia o conocimiento de auditorías.
- Gestión de políticas y documentación de seguridad.
- Comprensión introductoria de Inteligencia Artificial.
- Familiaridad con IA generativa.
- Capacidad para analizar evidencias y hallazgos.
- Capacidad para interpretar requisitos de seguridad.
¿A quién se dirige?
La formación está dirigida a profesionales de ciberseguridad, compliance, auditoría, GRC, riesgo, gobierno de TI y responsables que quieran aplicar Inteligencia Artificial de forma controlada en procesos de seguridad y cumplimiento.
- Profesionales de ciberseguridad.
- Responsables de compliance.
- Auditores.
- Consultores GRC.
- Analistas de riesgo.
- Responsables de gobierno de TI.
- Responsables de seguridad.
- Profesionales de privacidad.
- Responsables de gestión de proveedores.
- Equipos de gobierno de Inteligencia Artificial.
Salidas profesionales
- AI Compliance Specialist.
- Cybersecurity Risk Analyst con especialización en IA.
- AI Security Operations Manager.
- Consultor GRC / Compliance de seguridad con IA.
- Responsable de auditoría, evidencias y controles de ciberseguridad.
- Profesional de gobierno de IA, privacidad, seguridad y cumplimiento normativo.
Certificación incluida
La formación incluye la preparación para la certificación AI+ Security Compliance Practitioner™ / AI+ Security Compliance™ de AI CERTs®.
Una vez superado el examen conforme a las condiciones oficiales de AI CERTs®, el alumno podrá obtener el badge digital correspondiente.
- Certificación: AI+ Security Compliance Practitioner™ / AI+ Security Compliance™.
- Código oficial identificado: AT-230.
- Duración oficial orientativa: 8 horas / modalidad self-paced o preparación equivalente.
- Duración FHF: 50 horas (telepresencial + online).
- Formato: examen online supervisado.
- Preguntas: 50 preguntas tipo test (MCQ).
- Duración del examen: 90 minutos.
- Puntuación mínima: 70% (35 respuestas correctas de 50).
Además, quienes superen satisfactoriamente la formación podrán obtener el certificado expedido por Factor Humano Formación – Escuela Internacional de Postgrado como entidad formadora, de acuerdo con las condiciones académicas de la convocatoria.
Blueprint del examen
- Foundations of AI-Enabled Security Compliance: 7%.
- Using AI to Interpret Security Standards and Requirements: 15%.
- AI-Assisted Security Risk and Compliance Gap Assessment: 15%.
- AI for Security Policy and Procedure Management: 15%.
- AI for Control Implementation and Evidence Management: 12%.
- AI for Third-Party Security Compliance: 12%.
- AI for Compliance Monitoring, Incident Management, and Auditing: 12%.
- AI-Powered Security Compliance Program and Capstone: 12%.
CONVOCATORIA ABIERTA
CONVOCATORIA
ABIERTA
PRÓXIMAMENTE 2026 — AI+ Security Compliance Practitioner™ — Online / Virtual.
50 h | 1.099 € | Online | Español | Certificación incluida
Preguntas frecuentes
¿A quién va dirigido este curso?
Está dirigido a profesionales de ciberseguridad, compliance, auditoría, GRC, riesgo, gobierno de TI y responsables que quieran aplicar Inteligencia Artificial de forma controlada en procesos de seguridad y cumplimiento.
¿El curso incluye la certificación oficial?
Sí. La ficha comercial de Factor Humano Formación incluye preparación para la certificación oficial de AI CERTs® y acceso al examen según las condiciones de matrícula.
¿Qué diferencia hay entre AI+ Security Compliance™ y AI+ Security Compliance Practitioner™?
La información pública de AI CERTs® utiliza ambas denominaciones en distintos canales. Para la ficha web se utiliza AI+ Security Compliance Practitioner™ como denominación principal, manteniendo la referencia a AI+ Security Compliance™ para evitar confusión.
¿Qué se aprende en el curso?
Aprenderás a utilizar Inteligencia Artificial para interpretar requisitos de seguridad, mapear controles, evaluar riesgos, revisar brechas de cumplimiento, gestionar evidencias, apoyar auditorías y mejorar programas de compliance.
¿Se necesitan conocimientos técnicos avanzados?
No son obligatorios, pero se recomienda tener una base en ciberseguridad, redes, políticas de seguridad, auditoría o gestión de riesgos para aprovechar mejor los contenidos.
¿El curso sustituye a una auditoría o asesoramiento legal?
No. Es una formación técnica y de gestión. Ayuda a preparar criterios, controles, evidencias y buenas prácticas, pero no sustituye una auditoría formal ni asesoramiento jurídico especializado.
¿Incluye EU AI Act?
La formación lo aborda como contexto de gobierno, riesgos, documentación, privacidad, seguridad y cumplimiento de Inteligencia Artificial. No debe publicarse como certificación jurídica oficial de cumplimiento del EU AI Act.
¿Cómo es el examen?
El examen oficial se realiza online con supervisión, consta de 50 preguntas tipo test, tiene una duración de 90 minutos y se supera con una puntuación mínima del 70%.
¿Qué herramientas se trabajan?
El programa incluye herramientas de seguridad como Checkmarx y prácticas de control mapping, auditoría, monitorización, evidencias, políticas, gestión de riesgos y evaluación de proveedores con apoyo de Inteligencia Artificial.
¿Qué aplicaciones prácticas tiene la IA en compliance?
Puede utilizarse para interpretar requisitos, comparar marcos, generar borradores de políticas, estructurar registros de riesgos, revisar evidencias, preparar auditorías, evaluar proveedores y monitorizar controles, siempre bajo supervisión profesional.
¿Es bonificable por Fundae?
Sí. Puede gestionarse como formación bonificable con Fundae, sujeto a los requisitos y condiciones aplicables a cada empresa y convocatoria.